IKT-Dienstleistersteuerung as a Service Auslagerungs- & Drittparteienrisikomanagement (TPRM) as a Service für Banken, Versicherer und Finanzdienstleister
Wir übernehmen die zeit- und ressourcenintensive Routine Ihres Auslagerungsmanagements, Third Party Risk Managements (TPRM) und Ihrer IKT-Dienstleistersteuerung – regulatorisch fundiert, prüfungsfest und effizient. Dadurch senken Sie den internen Aufwand und setzen qualifizierte Fachkräfte für wertschöpfende Aufgaben frei: für Ihre Kunden, Innovation und nachhaltiges Wachstum.
Praxiserprobte Methoden & Governance-Erfahrung aus Kernmandaten
Modulares Leistungsspektrum
Die 6 Servicemodule im Regelbetrieb
Vollumfängliche Unterstützung von 1st und 2nd Line of Defence – modular wählbar oder als schlüsselfertiger Komplettbetrieb.
Stand 30.06.2026: Mit der 9. MaRisk-Novelle (Rundschreiben 06/2026 (BA)) fallen IKT-Dienstleistungen, die dem IKT-Drittparteienrisikomanagement nach Art. 28–30 DORA unterliegen, nicht mehr in den Anwendungsbereich von MaRisk AT 9. Damit stehen zwei getrennte Regelwerke nebeneinander. Unsere Module bilden beide Welten getrennt ab – und die Zuordnung Ihrer Dienstleister auf Leistungsebene gleich mit.
Governance & Regelwerk
Auslagerungs- und IKT-Richtlinien, Organisationsanweisungen und laufende Gap-Analysen – getrennt geführt nach DORA und nach MaRisk AT 9 in der Fassung vom 30.06.2026.
IKT-Drittparteienrisikomanagement
Risikoanalysen, Business Impact Analysen und Kritikalitätseinstufung Ihrer IKT-Dienstleister. Vertragsanforderungen nach Art. 30, operativer Kontrollmatrix-Betrieb, SLA-Überwachung und standardisierte Auswertung von SOC 1/2-, IKS- und Revisionsberichten.
DORA-Informationsregister
Vollständiger Aufbau, Datenpflege und kontinuierliche Qualitätssicherung des IKT-Informationsregisters inklusive Nachunternehmerketten – meldefähig zum jährlichen Stichtag.
Auslagerungsmanagement (Non-IKT)
Die Aufgaben des zentralen Auslagerungsmanagements für alle Auslagerungen außerhalb von DORA: Risikoanalysen, Wesentlichkeitseinstufung, Auslagerungsregister, laufende Dienstleisterüberwachung und Berichterstattung an die Geschäftsleitung. Seit dem 30.06.2026 fordert AT 9 die Funktion – nicht mehr die Bestellung einer Person.
Exit- & Ausstiegsstrategien
Erstellung und jährliche Fortschreibung quantifizierter Exit-, Notfall- und Migrationskonzepte – für kritische IKT-Dienstleister nach DORA und für wesentliche Auslagerungen nach MaRisk AT 9.
Audit-Readiness as a Service
Vorbereitung und Begleitung aufsichtsrechtlicher Sonderprüfungen nach § 44 KWG (Banken) und Vor-Ort-Prüfungen nach § 306 VAG (Versicherungen) sowie von Revisions- und Jahresabschlussprüfungen – für beide Regelkreise, DORA und MaRisk AT 9.
Kein Datenaustritt.
Arbeit zu 100% in Ihrer Infrastruktur.
Sie müssen keine externe Plattform integrieren oder sensible Bank-, Versicherungs- oder Fondsdaten exportieren. Unsere Senior-Experten arbeiten direkt in Ihrer bereitgestellten Umgebung (Kunden-VDI / GRC-Tools / Jira / SharePoint).
Zero-Data-Footprint
Keine Speicherung produktiver Bankdaten auf Systemen von banksolve.
Klare RACI-Verantwortung
banksolve liefert prüffähig vor (Responsible), Sie behalten die finale Freigabehoheit (Accountable).
Kein AÜG- / Scheinselbstständigkeitsrisiko
Dienstvertrag über die Eppstone Consulting GmbH mit fester Senior-Vertretungsstruktur.
Stufenloser Einstiegs- & Skalierungspfad
Vom risikolosen Pilotprojekt zum stabilen Regelbetrieb · Fixpreise, keine Zusatzkosten
Stufe nach Anzahl Ihrer IKT-Dienstleister im Informationsregister. Ab Stufe 2 sind die Nicht-IKT-Auslagerungen nach MaRisk AT 9 enthalten.
Pilot (bis 5 Provider)
Fixpreis auf Anfrage · monatlich kündbar
Module 1–3: Governance & Regelwerk, IKT-Drittparteienrisikomanagement, Informationsregister – die vollständige DORA-Strecke.
Essential (6–15 Provider)
Fixpreis auf Anfrage
Module 1–4: zusätzlich das zentrale Auslagerungsmanagement für Nicht-IKT-Auslagerungen nach MaRisk AT 9. Laufender Regelbetrieb.
Professional (16–30 Provider) ★
Fixpreis auf Anfrage
Module 1–6: vollumfänglich, inkl. Exit-Strategien und Audit-Readiness für beide Regelkreise. Empfohlen.
Enterprise (31–50 Provider)
Fixpreis auf Anfrage
Module 1–6 plus dedizierter Senior Governance Lead und Vorstandsreporting.
Ganzheitlicher Business Case: Interne Kosten & Berater vs. Managed Service
Berücksichtigen Sie neben internen FTE-Gesamtkosten auch unterjährige Sonderausgaben für externe Berater (Audits, Vertragsprüfungen & Compliance Checks).
| Kostenblock / Steuerungsaufgabe | Status Quo der Bank (Intern + Berater) | banksolve Managed Service |
|---|---|---|
| Interne Personalkapazität (FTE intern) | 225.000 € | Inklusive (Module 1–6, garantierte Vertretung) |
|
Unterjährige Sonderberatung & Compliance Checks Vertragsprüfungen DORA Art. 30, BIA-Reviews & Gap-Assessments |
20.250 € | Inklusive (Modul 1 & 2) |
|
Vor-Ort-Audits & § 44 KWG Prüfungsbegleitung Auditierung von Cloud-/RZ-Providern, Prüfungs-Interviews & Finding-Tracking |
24.750 € | Inklusive (Modul 6) |
| Gesamtkosten p.a. | 243.000 € / Jahr | Fixpreis auf Anfrage |
Unverbindliche Modellrechnung auf Basis Ihrer Eingaben. Das individuelle Angebot richtet sich nach Umfang und Komplexität Ihrer Dienstleisterlandschaft.
Häufig gestellte Fragen (FAQ)
Aufsichtsrechtliche Einordnung, Betriebsmodell, Vertretung und Vertragskonditionen im Detail für Ihr Institut.
Regulatorik & Einordnung
Das ist die erste und richtige Frage – und sie hat uns von Anfang an beschäftigt.
Die Einordnung hängt von Ihrer internen Klassifizierung ab. Da banksolve keine eigene Plattform, kein eigenes Rechenzentrum und keine institutskritischen Systeme betreibt, sondern Senior-Experten direkt in Ihrer bereitgestellten VDI- und Tool-Umgebung eingesetzt werden, sind die typischen Wesentlichkeitskriterien in der Regel nicht erfüllt – unabhängig davon, ob Ihr Institut unter MaRisk AT 9 (Banken), VAG § 32 (Versicherer) oder KAGB § 36 (Kapitalverwaltungsgesellschaften) fällt. Seit dem 17. Januar 2025 gilt für alle diese Institutstypen DORA als unmittelbar anwendbares EU-Recht.
Konkret: Ihre Daten verbleiben vollständig in Ihrer Systemwelt. Kein Export, keine externe Plattform, kein Datenaustritt. Dieses Zero-Data-Footprint-Modell ist bewusst so konstruiert, dass die aufsichtsrechtliche Einstufung für Ihr Haus deutlich vereinfacht wird.
Empfehlung: Lassen Sie die Einordnung gemeinsam mit Ihrer Compliance- und Rechtsabteilung vornehmen. Wir stellen dafür gerne eine strukturierte Entscheidungsvorlage zur Verfügung.
DORA Art. 30 schreibt für IKT-Dienstleister konkrete Vertragsklauseln vor – unter anderem zu Auditrechten, Incident-Reporting, Subdienstleistern, Datensicherheit und Exit-Regelungen. Die Vertragsgrundlage bildet diese Mindestklauseln ab. Den Entwurf erhalten Sie vor Vertragsschluss zur Prüfung durch Ihre Rechtsabteilung.
Hinweis zur Abgrenzung: DORA gilt unmittelbar für Banken, Versicherer und Kapitalverwaltungsgesellschaften gleichermaßen – ergänzt durch weitere nationale Anforderungen: MaRisk AT 9 (Banken) sowie VAG § 32 (Versicherer). Hinweis: VAIT und KAIT wurden von der BaFin mit Ablauf des 16. Januar 2025 aufgehoben und durch DORA ersetzt. BAIT gilt für nicht-DORA-pflichtige Institute noch bis 31. Dezember 2026. Unser Leistungsmodell berücksichtigt diese Übergangssituation.
Im Rahmen des Onboardings erhalten Sie:
- DORA-konforme Vertragsgrundlage nach Art. 30 inkl. aller Mindestklauseln
- Subdienstleisterliste und Nachunternehmerketten-Transparenz
- Dokumentation für Ihr IKT-Informationsregister nach Art. 28
- Incident-Eskalationsmatrix und Reporting-Prozesse
Sie erhalten von uns also nicht nur den Service – sondern auch die Governance-Unterlagen, die Ihre eigene DORA-Dokumentation komplett halten.
Unser gesamtes Operating Model ist auf das deutsche und europäische Aufsichtsrecht ausgerichtet. Die Servicebeschreibungen referenzieren die jeweils relevanten Anforderungen:
- Banken: DORA Kap. II & IV, MaRisk AT 9, EBA-Leitlinien zu Auslagerungen; BAIT gilt für nicht-DORA-pflichtige Institute noch bis 31.12.2026
- Versicherer: DORA Kap. II & IV, VAG § 32; VAIT wurde mit Ablauf des 16.01.2025 aufgehoben
- Kapitalverwaltungsgesellschaften: DORA Kap. II & IV, KAGB § 36; KAIT wurde mit Ablauf des 16.01.2025 aufgehoben
Jede Kontrollhandlung, jede Risikoanalyse und jede Dokumentation ist auf die Anforderungen des jeweiligen Institutstyps abgestimmt und revisionssicher ausgestaltet.
Zusätzlich:
- Alle eingesetzten Experten verfügen über mehrjährige Erfahrung in geprüften regulierten Instituten.
- Leistungsnachweise sind jederzeit prüfungsbereit abrufbar.
- Das monatliche Reporting enthält explizite Referenzen auf die zugrundeliegenden regulatorischen Anforderungen.
Betrieb & Vertretung
Das ist ein zentrales Versprechen von banksolve – und der strukturelle Vorteil gegenüber einem einzelnen Freelancer oder einem internen Mitarbeiter.
Jedes Mandat wird von Beginn an im Tandem-Modell betrieben: Ein Lead-Experte und ein dokumentierter Vertreter sind gleichzeitig ins Mandat eingeführt und mit dem institutsspezifischen Wissen vertraut. Wechselt der Lead-Experte, gibt es keinen Wissenstransfer – weil der Vertreter bereits im Bild ist.
Konkret bedeutet das:
- Kein Ausfall von Kontrollhandlungen oder Fristen
- Keine Lücken in der Dokumentationskette
- Keine Mehrkosten für Ihre Seite durch den Vertretungsfall
Die Vertretungsregelung wird im Leistungsschein festgehalten – nicht mündlich zugesagt.
Das Onboarding ist bewusst schlank gehalten. In der Pilotphase (Stufe 1) gilt:
- Woche 1–2: Systemzugang, Einführung in Ihre Tool-Landschaft, Übernahme der bestehenden Dokumentation
- Woche 3–4: Erste operative Handlungen (Registeraktualisierung, Risikoanalyse-Plausibilisierung, SLA-Sichtung)
- Ende Monat 1: Erster Statusbericht mit Bestandsaufnahme und priorisierten Handlungsfeldern
Ab Stufe 2 (Regelbetrieb) wird ein individueller Onboarding-Plan vereinbart, der auf die Anzahl Ihrer IKT-Dienstleister, die Komplexität der Vertragslandschaft und ggf. offene Prüfungsfeststellungen abgestimmt ist. Typische Onboarding-Dauer: 4–6 Wochen bis zum Vollbetrieb.
Beides ist möglich und wird individuell vereinbart. Das Standard-Modell ist remote via Kunden-VDI, was für den laufenden Betrieb (Kontrollhandlungen, Dokumentation, Reporting) vollständig ausreicht und Ihren Zero-Data-Footprint-Ansatz sichert.
Vor-Ort-Präsenz ist vorgesehen und im Leistungsumfang enthalten für:
- Gespräche bei aufsichtsrechtlichen Sonderprüfungen nach § 44 KWG (Bankensektor)
- Vor-Ort-Audits bei Cloud- und Rechenzentrumsprovidern
- Kickoff, Quartalsmeetings und Stakeholder-Präsentationen
- Eskalationssituationen und kritische Verhandlungen
Leistungsumfang & Integration
Wir bringen keine eigenen Systeme mit – das ist Programm, nicht Kompromiss. Unser Zero-Data-Footprint-Prinzip bedeutet: Wir arbeiten ausschließlich in Ihrer bereitgestellten Umgebung.
In der Praxis arbeiten wir mit:
- GRC-Tools (RSA Archer, ServiceNow GRC, riskine, institutseigene Excel-/Access-Lösungen)
- Kollaborationsplattformen (SharePoint, Confluence, Teams)
- Ticketing-Systeme (Jira, ServiceNow ITSM)
- Auslagerungs-Register-Tools (eigene Lösungen, bankfachliche Templates)
Falls noch keine strukturierte Umgebung vorhanden ist, unterstützen wir beim Aufbau einer prüfungsfesten Dokumentationsstruktur in Ihren bestehenden Systemen – ohne Lizenzkosten für externe Plattformen.
Der monatliche Retainer deckt den gesamten laufenden Regelbetrieb ab – keine versteckten Zusatzkosten für Standardleistungen. Enthalten sind:
- Laufende IKT-Dienstleistersteuerung aller wesentlichen Provider (Kontrollhandlungen, SLA-Monitoring)
- Pflege und Qualitätssicherung des DORA-Informationsregisters
- Monatliches Reporting und Gremienvorlagen
- Risikoanalysen und BIA-Plausibilisierungen im Jahresrhythmus
- Revisionsbegleitung und Feststellungsmanagement
- Vertretungsregelung ohne Mehrkosten
Separat vereinbart (und transparent im Voraus kalkuliert) werden:
- Erweiterung des Provider-Portfolios über das vereinbarte Kontingent hinaus
- Mehraufwand durch außerplanmäßige Sonderprüfungen (§ 44 KWG) auf Wunsch
- Vor-Ort-Reisekosten außerhalb der D-A-CH-Region
Vertrag & Exit
Wir halten uns selbst an das, was wir für unsere Kunden aufbauen: klare, faire und nachvollziehbare Exit-Regelungen.
Stufe 1 (Pilot): monatlich kündbar, keine Mindestlaufzeit nach Ablauf des 3-Monats-Pilots.
Stufe 2 (Regelbetrieb): Mindestlaufzeit 6 Monate, danach vierteljährliche Kündigungsfrist. Längere Laufzeiten auf Wunsch mit Konditionsvorteilen möglich.
Im Kündigungsfall ist ein strukturierter Wissenstransfer fester Vertragsbestandteil:
- Vollständige Übergabe aller Dokumentationen in Ihren Systemen
- Schriftliche Übergabedokumentation inkl. offener Handlungsfelder
- Gespräche mit Ihrem Nachfolger oder internen Team
- Kein Datenverlust, da alle Arbeiten von Beginn an in Ihren Systemen stattfinden
Da wir keinen externen Datenbestand aufbauen, gibt es faktisch kein Lock-in. Sie können jederzeit inhouse weiterführen oder einen anderen Dienstleister einsetzen.
Mandatsinformationen geben wir nur mit expliziter Zustimmung der jeweiligen Institute weiter – das gehört zu unserem Verständnis von Vertraulichkeit und ist auch das, was wir von unseren eigenen Dienstleistern erwarten.
Was wir anbieten können:
- Auf Anfrage und nach NDA: Referenzgespräche mit Instituten, die einer Kontaktaufnahme zugestimmt haben
- Anonymisierte Fallbeschreibungen zu konkreten Mandatssituationen (Gap-Analyse, Prüfungsbegleitung, Registeraufbau)
- Detaillierte Leistungsbeschreibung mit konkreten Beispielen aus der Praxis im Erstgespräch
Unser Grundsatz: Lieber keine Referenz als eine, die Ihr Institut in eine unkomfortable Situation bringt.
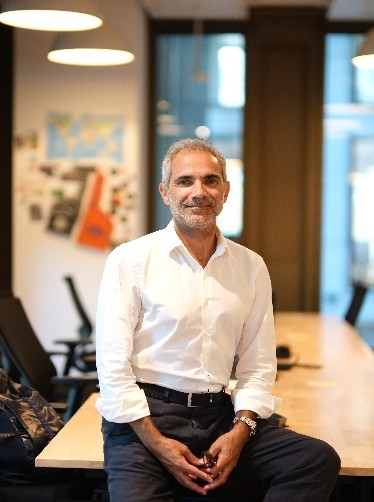
Ömer S. Koçak, Dipl.-Kfm. / MBA
Geschäftsführer Eppstone Consulting GmbH | IKT-Dienstleistersteuerung as a Service & TPRM as a Service für Banken & Versicherer | DORA & MaRisk Compliance
Seit über 25 Jahren arbeite ich für Banken und Finanzdienstleister. Nicht als Berater, der Empfehlungen abgibt und wieder geht, sondern als der, der am Prüfungstag mit dem Ergebnis dasteht.
Meine Felder sind IKT-Dienstleistersteuerung, Auslagerungsmanagement und Third Party Risk Management im Linienbetrieb, Vertragsverhandlungen nach DORA Art. 30, Vor-Ort-Audits in Rechenzentren und bei Cloud-Providern, Sonderprüfungen nach § 44 KWG – von der Vorbereitung bis zum letzten geschlossenen Finding.
banksolve ist das Ergebnis: Wir übernehmen diese Routine – prüfungsfest, mit Senior-Tiefe und ohne den Apparat einer Großberatung. Ihre Fachkräfte werden frei für das, was Wertschöpfung bringt.
Klingt nach Ihrer Baustelle? Dann lassen Sie uns sprechen.
- • Interdisziplinäres Team von Senior-Beratern mit teilweise bis zu 25+ Jahren Berufserfahrung im regulierten Banken-, Versicherungs- und IT-Umfeld.
- • Tiefgreifende Mandatserfahrung u.a. in Deutsche Bank, Commerzbank, ING, Sparkassen-Finanzgruppe, staatlichen Förderbanken, Landesbanken, Aareal Bank, Finanz Informatik.
- • Fundierte Expertise in Bankmanagement, IT-Auditierung und Aufsichtsrecht (DORA, MaRisk, BAIT, VAG § 32) – ergänzt durch akademischen Hintergrund in Betriebswirtschaft und International Management Consulting.
Senior-Expertise ohne den Overhead von Großberatungen
banksolve ist ein spezialisiertes Serviceangebot der Eppstone Consulting GmbH. Wir übernehmen operative Verantwortung für die IKT-Dienstleistersteuerung und das Third Party Risk Management regulierter Institute – dauerhaft, revisionssicher und ohne eigene Systemwelt beim Kunden aufzubauen.
Feste Vertretungsstruktur ohne Single-Point-of-Failure
Kontinuierlicher Linienbetrieb durch eingespielte Senior-Tandems – kein Ausfall, keine Wissenslücken.
Eigenständige Vor-Ort-Auditierung von IKT-Dienstleistern
Durchführung von Dienstleister-Audits bei Cloud- und Rechenzentrumsprovidern – nicht nur Begleitung, sondern Leitung.
Prüfungsbegleitung aus erster Hand
Begleitung von § 44 KWG-Sonderprüfungen, Revisions- und Wirtschaftsprüfermandaten – von der Vorbereitung bis zum Feststellungsmanagement.
Direkte Arbeit in Ihrer Systemwelt
Zero-Data-Footprint: 100% Steuerung und Dokumentation in Ihrer institutseigenen VDI- und Tool-Landschaft.
Ausgearbeitet, mit Fundstelle
Die Themen, die in unseren Mandaten regelmäßig auf dem Tisch liegen – Rechtstext aus dem Amtsblatt, nicht aus zweiter Hand.
Ausstiegsstrategien und Konzentrationsrisiko
Was Artikel 28 Absatz 8 an Ausstiegsplänen verlangt, warum ein Review kein Test ist und wie das Konzentrationsrisiko nach Artikel 29 bewertet wird.
Beitrag lesen → DORA Art. 28 · Art. 30DORA Artikel 28 und 30: Was im Vertrag stehen muss
Die neun Pflichtinhalte für jeden IKT-Vertrag, die sechs Zusatzanforderungen bei kritischen Funktionen und die Prüfungen vor Vertragsschluss.
Beitrag lesen → DORA Art. 28 Abs. 3Das Informationsregister nach DORA
Aufbau der fünfzehn Tabellen, Fristen für die BaFin-Meldung 2026 und die Fehler, an denen Meldungen scheitern.
Beitrag lesen →Lassen Sie uns über Ihre IKT-Dienstleistersteuerung sprechen.
Vereinbaren Sie einen 15-minütigen Kennenlern-Call mit der Geschäftsführung und unserem Senior-Team. Wir prüfen unverbindlich, wie sich ein bankintegrierter Pilot auf Ihre aktuelle Dienstleisterstruktur übertragen lässt.
Seit Beginn der Zusammenarbeit ist unsere Prüfungsbereitschaft im Bereich IKT-Drittparteien deutlich gestiegen – ohne dass wir intern eine zusätzliche Stelle aufbauen mussten. Was uns überzeugt hat: Das Team kennt die regulatorischen Anforderungen nicht aus Lehrbüchern, sondern aus der Praxis.
– Leiter Auslagerungsmanagement, mittelgroße Privatbank, Frankfurt
Wir hatten offene Feststellungen aus der Jahresabschlussprüfung im Bereich Auslagerungsmanagement – und wenig Zeit. banksolve hat innerhalb weniger Wochen Struktur in unsere Dienstleisterlandschaft gebracht: Register, Risikoanalysen, Kontrollnachweise. Die Revision war zufrieden.
– Vorstandsreferent, Regionalbank in Hessen
Executive Terminbuchung
Online-KalenderWählen Sie einen 15- oder 30-minütigen Slot für einen Microsoft Teams- oder Telefonaustausch.
📅 Termin direkt buchen (Calendly) →Oder schreiben Sie uns direkt
Wir antworten innerhalb von 24 Stunden.
Impressum
Unternehmensangaben nach § 5 Digitale Dienste Gesetz (DDG) und §§ 2, 3 Dienstleistungs-Informationspflichten-Verordnung (DL-InfoV):
Rechtlicher Hinweis: banksolve ist ein Service der Eppstone Consulting GmbH.
Hauptsitz:
Eppstone Consulting GmbH
Auf dem Bienroth 16
65817 Eppstein
eppstone.eu
Frankfurter Büro:
Eppstone Consulting GmbH
Taunusanlage 8
60329 Frankfurt am Main
Deutschland
Vertreten durch: Geschäftsführer Ömer S. Koçak
Kontakt:
Telefon: +49 (0) 171 - 55 47 633
E-Mail: info@banksolve.de
Registergericht: Amtsgericht Königstein | Registernummer: HRB 8723
Umsatzsteuer-Identifikationsnummer (§ 27a UStG): DE293823899
Zuständige Kammer: Mitglied der Industrie- und Handelskammer (IHK) Frankfurt am Main
Berufshaftpflichtversicherung:
Die Eppstone Consulting GmbH unterhält die erforderliche Vermögensschaden- und Berufshaftpflichtversicherung mit einer Deckungssumme von 2.000.000 Euro. Der räumliche Geltungsbereich ist nicht beschränkt.
Datenschutzerklärung
1. Verantwortliche Stelle
Verantwortlicher im Sinne der DSGVO ist die
Eppstone Consulting GmbH (Service banksolve), Auf dem Bienroth 16, 65817 Eppstein, Deutschland,
vertreten durch den Geschäftsführer Ömer S. Koçak.
E-Mail: datenschutz@banksolve.de
Ein Datenschutzbeauftragter ist gesetzlich nicht zu bestellen. Für alle Anliegen zum Datenschutz wenden Sie sich bitte an die vorstehende Adresse.
2. Zero-Data-Footprint
Diese Website setzt keine Cookies und verwendet weder Analyse- noch Tracking-Dienste, kein Profiling und keine automatisierte Entscheidungsfindung. Eine Einwilligung nach § 25 TDDDG ist daher nicht erforderlich. Der Wirtschaftlichkeitsrechner rechnet ausschließlich lokal in Ihrem Browser; Ihre Eingaben werden nicht übertragen und nicht gespeichert. Die Seite lädt zudem keinerlei Inhalte von Servern Dritter nach.
3. Server-Logfiles
Beim Aufruf dieser Website werden durch den Hosting-Anbieter automatisch Informationen in Server-Logfiles gespeichert, die Ihr Browser übermittelt: IP-Adresse, Datum und Uhrzeit des Zugriffs, Name und URL der abgerufenen Datei, übertragene Datenmenge, Referrer-URL sowie Browsertyp, Browserversion und Betriebssystem. Rechtsgrundlage ist Art. 6 Abs. 1 lit. f DSGVO; unser berechtigtes Interesse liegt im technisch fehlerfreien Betrieb und in der IT-Sicherheit. Die Daten werden nach spätestens 30 Tagen gelöscht, sofern sie nicht zur Aufklärung eines konkreten Sicherheitsvorfalls benötigt werden.
4. Hosting
Diese Website wird gehostet von der united-domains GmbH, Gautinger Straße 10, 82319 Starnberg, Deutschland. Der Anbieter verarbeitet die unter Ziffer 3 genannten Daten ausschließlich weisungsgebunden in unserem Auftrag; hierüber besteht ein Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO.
5. Kontaktaufnahme
Wenn Sie uns per E-Mail, Telefon oder über das Kontaktformular dieser Seite erreichen, verarbeiten wir die von Ihnen mitgeteilten Daten ausschließlich zur Bearbeitung Ihres Anliegens. Die Angaben aus dem Kontaktformular werden auf unserem Webspace in Deutschland entgegengenommen und unmittelbar per E-Mail an unser Postfach weitergeleitet; eine Speicherung in einer Datenbank oder Protokolldatei findet nicht statt. Sollte der Versand technisch nicht möglich sein, öffnet sich ersatzweise Ihr eigenes E-Mail-Programm mit den eingegebenen Angaben. Rechtsgrundlage ist Art. 6 Abs. 1 lit. b DSGVO bei Vertragsanbahnung, sonst Art. 6 Abs. 1 lit. f DSGVO. Die Daten werden gelöscht, sobald sie für den Zweck nicht mehr erforderlich sind und keine gesetzlichen Aufbewahrungspflichten entgegenstehen.
6. Online-Terminbuchung (Calendly)
Für die Terminvereinbarung verlinken wir auf den Dienst Calendly der Calendly LLC, 271 17th St NW, Atlanta, GA 30363, USA. Eine Einbindung auf dieser Seite erfolgt nicht – die Verarbeitung beginnt erst, wenn Sie den Link aufrufen; dann gilt die Datenschutzerklärung von Calendly. Buchen Sie einen Termin, verarbeiten wir Ihre Kontaktdaten ausschließlich zur Terminabstimmung nach Art. 6 Abs. 1 lit. b DSGVO. Dabei werden Daten in die USA übermittelt.
7. Schriftarten und Gestaltung
Schriftarten und Gestaltungsdateien dieser Website werden ausschließlich von unserem eigenen Server ausgeliefert. Es werden keine Schriften, Skripte oder Gestaltungsbibliotheken von Servern Dritter nachgeladen; eine Übermittlung Ihrer IP-Adresse an Anbieter wie Google Fonts oder Content Delivery Networks findet nicht statt.
8. SSL-/TLS-Verschlüsselung
Diese Website nutzt aus Sicherheitsgründen eine SSL-/TLS-Verschlüsselung, erkennbar an „https://" in der Adresszeile Ihres Browsers.
9. Ihre Rechte
Sie haben das Recht auf Auskunft (Art. 15 DSGVO), Berichtigung (Art. 16), Löschung (Art. 17), Einschränkung der Verarbeitung (Art. 18), Datenübertragbarkeit (Art. 20) sowie auf Widerspruch gegen Verarbeitungen auf Grundlage von Art. 6 Abs. 1 lit. f DSGVO (Art. 21). Eine erteilte Einwilligung können Sie jederzeit mit Wirkung für die Zukunft widerrufen (Art. 7 Abs. 3 DSGVO). Unabhängig davon steht Ihnen ein Beschwerderecht bei einer Aufsichtsbehörde zu (Art. 77 DSGVO); für uns zuständig ist der Hessische Beauftragte für Datenschutz und Informationsfreiheit, Postfach 3163, 65021 Wiesbaden.
Stand: September 2026
Allgemeine Geschäftsbedingungen (AGB)
1. Geltungsbereich
Diese Allgemeinen Geschäftsbedingungen gelten für alle Leistungsvereinbarungen zwischen der Eppstone Consulting GmbH (Service banksolve) und ihren Auftraggebern. Abweichende Bedingungen des Auftraggebers werden nur anerkannt, soweit die Eppstone Consulting GmbH diesen ausdrücklich schriftlich zugestimmt hat.
2. Leistungsumfang
Der konkrete Leistungsumfang ergibt sich aus dem jeweiligen Einzelvertrag bzw. der Leistungsbeschreibung. Banksolve erbringt seine Leistungen als Managed Service im Rahmen der vereinbarten Servicepakete. Änderungen des Leistungsumfangs bedürfen der Schriftform.
3. Vergütung & Zahlungsbedingungen
Die Vergütung richtet sich nach dem vereinbarten Leistungspaket und ist monatlich im Voraus fällig. Rechnungen sind innerhalb von 14 Tagen nach Rechnungsstellung ohne Abzug zu begleichen. Bei Zahlungsverzug gelten die gesetzlichen Verzugszinsen.
4. Vertraulichkeit
Beide Parteien verpflichten sich, alle im Rahmen der Zusammenarbeit erlangten vertraulichen Informationen – insbesondere institutsinternes Know-how, Kundendaten und regulatorische Unterlagen – streng vertraulich zu behandeln. Diese Verpflichtung gilt über das Ende des Vertragsverhältnisses hinaus.
5. Haftung
Die Eppstone Consulting GmbH haftet für Schäden nur bei Vorsatz und grober Fahrlässigkeit. Die Haftung ist auf den Betrag der abgeschlossenen Vermögensschaden- und Berufshaftpflichtversicherung begrenzt (Deckungssumme 2.000.000 €). Eine Haftung für mittelbare Schäden, entgangenen Gewinn oder Folgeschäden ist ausgeschlossen, soweit gesetzlich zulässig.
6. Laufzeit & Kündigung
Laufzeit und Kündigungsfristen richten sich nach dem jeweiligen Einzelvertrag. Der Pilotvertrag ist monatlich kündbar. Regelbetriebs-Verträge haben eine Mindestlaufzeit von 6 Monaten und können danach mit einer Frist von drei Monaten zum Quartalsende gekündigt werden.
7. Anwendbares Recht & Gerichtsstand
Es gilt deutsches Recht unter Ausschluss des UN-Kaufrechts. Gerichtsstand für alle Streitigkeiten aus oder im Zusammenhang mit diesem Vertrag ist Frankfurt am Main, sofern der Auftraggeber Kaufmann, juristische Person des öffentlichen Rechts oder öffentlich-rechtliches Sondervermögen ist.
Stand: September 2026 · Eppstone Consulting GmbH · Auf dem Bienroth 16, 65817 Eppstein